Что подтверждено источником
30 октября 2026 года Google Threat Intelligence сообщила о случаях использования агентных инструментов в расследованных инцидентах. Исследователи описывают применение открытых фреймворков на разных стадиях атак; это не означает, что сами инструменты или их пользователи являются злоумышленниками.
Google Threat Intelligence: ARTEX and Friends
Далее — редакционный разбор и практические рекомендации Virusologia.
Проблема: автоматизация расширяет последствия ошибки
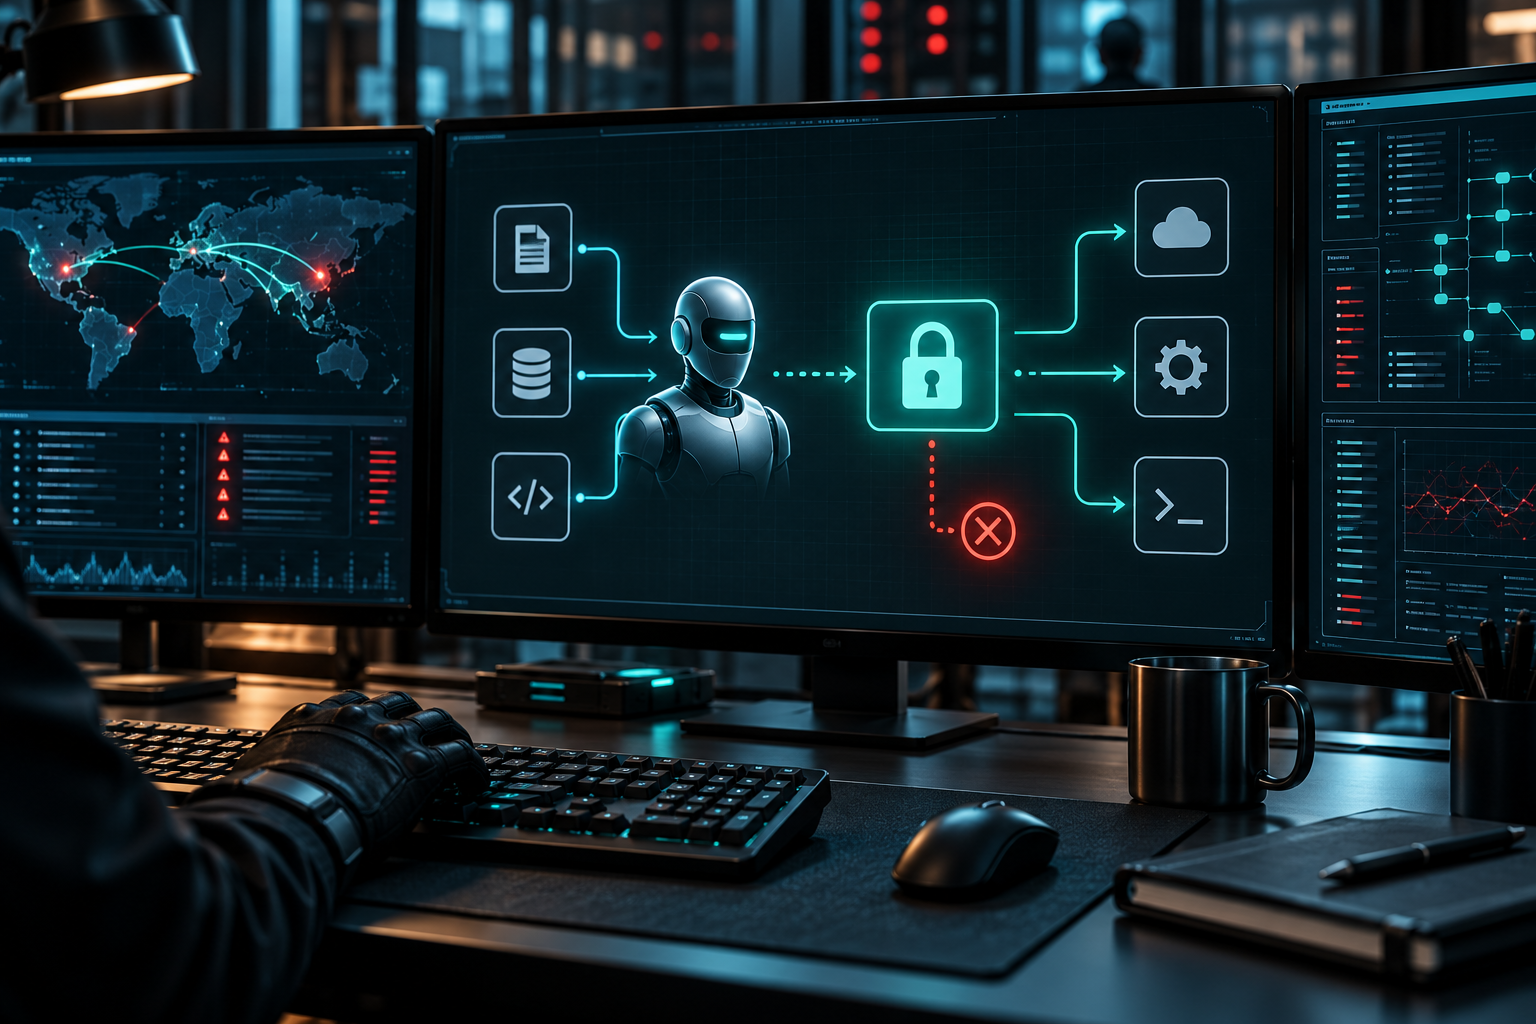
Агент может быстро повторять действия и обрабатывать недоверенные документы. Ошибочное доверие к внешнему тексту, чрезмерные полномочия или бесконтрольные вызовы инструментов превращают сбой процесса в риск для инфраструктуры.
Решение: изоляция и минимальные права
Отделяйте анализ от исполнения. Ограничивайте доступ к секретам, сети и файловой системе; разрешайте только зарегистрированные действия, вводите лимиты и подтверждение чувствительных операций. Содержимое документов и журналов не должно менять политику безопасности.
Что наблюдать SOC
Связывайте идентификатор агента, инструмент, основание действия и результат в журнале без записи токенов и приватных данных. Проверяйте необычные исходящие подключения, новые разрешения и массовые обращения; оценивайте контекст прежде чем считать событие инцидентом.
Проверка экспозиции сервиса
sudo ss -lntup
# Сопоставьте процессы и открытые порты с инвентарём сервисов.