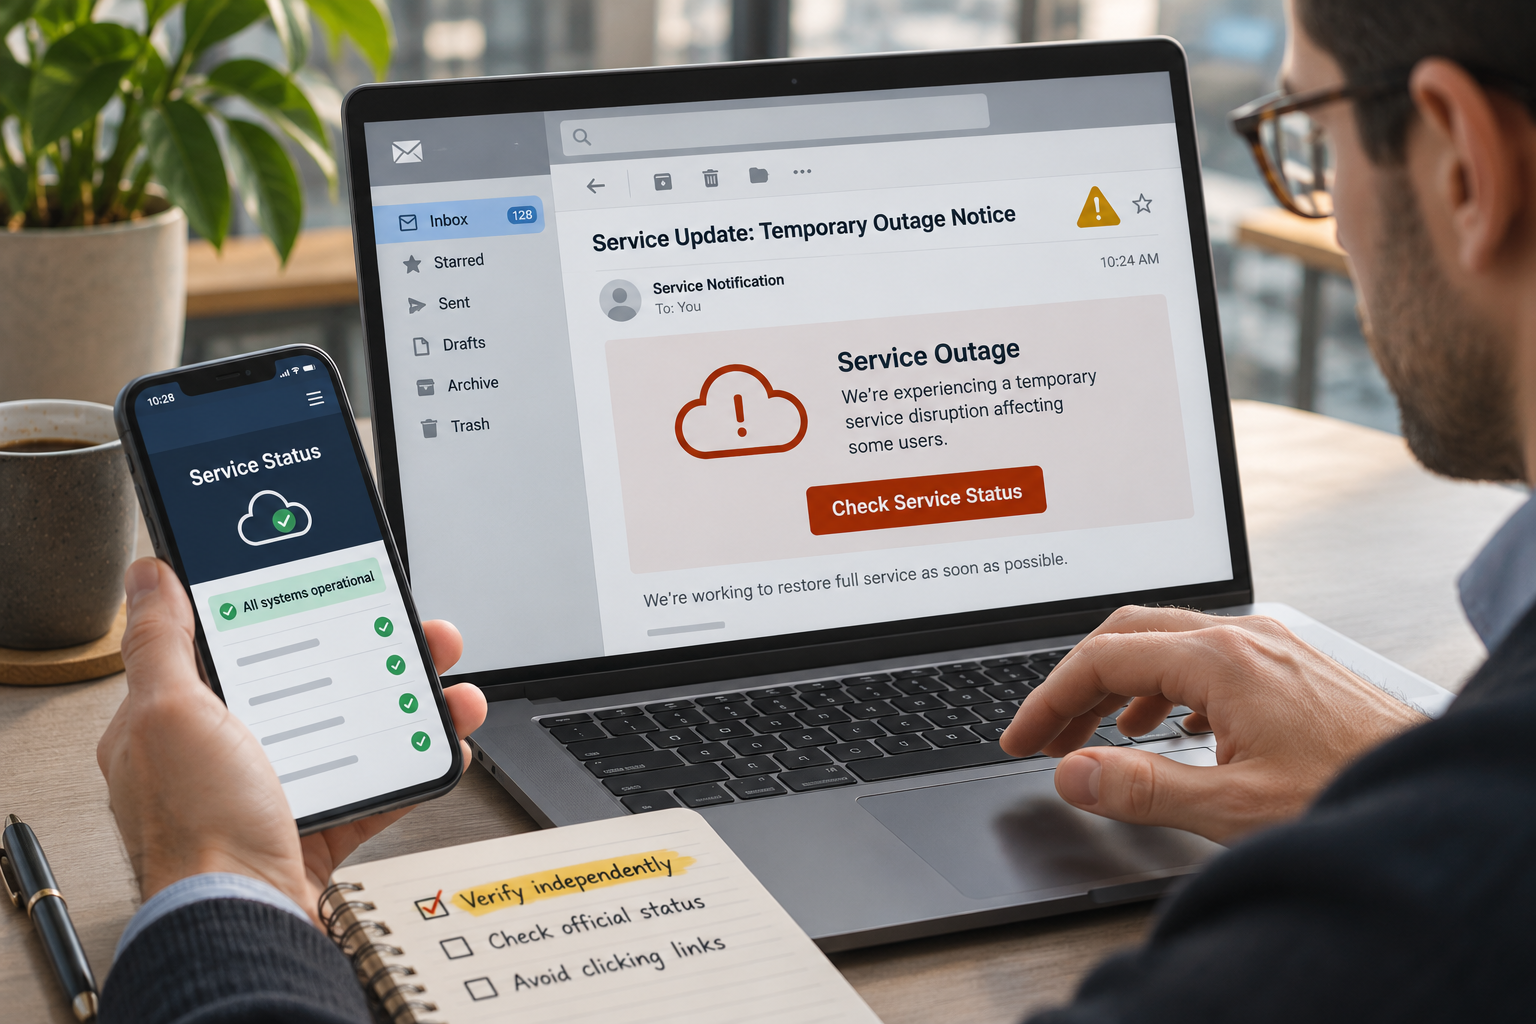
Что подтверждено источником
Microsoft сообщила о фишинговой кампании 13 ноября 2026 года: письма выдавали себя за уведомления о состоянии Microsoft 365 и требовали срочно восстановить якобы задержанные сообщения. Исследователи оценили цель как вероятную кражу учётных данных, но не подтвердили их ввод, доставку вредоносного ПО или дальнейшую компрометацию.
Microsoft Security: High volume phishing campaign uses Microsoft 365 outage lures
Далее — редакционный разбор и практические рекомендации Virusologia.
Почему поддельное уведомление выглядит убедительно
Реальные сбои создают неопределённость: люди ждут писем, проверяют доступ и готовы быстро действовать. В описанной кампании отправители использовали тему сбоя, персонализированные ссылки и угрозу удаления задержанных сообщений. Срочность не доказывает подлинность сообщения.
Проверьте по независимому каналу
Не переходите к восстановлению по ссылке из неожиданного письма. Откройте заранее сохранённый адрес сервиса или приложение и проверьте состояние там; при необходимости свяжитесь с собственной поддержкой через известный канал. Имя отправителя и знакомое оформление недостаточны для подтверждения.
Что делать, если ссылка уже открыта
Сообщите в поддержку или службу безопасности и сохраните письмо в соответствии с внутренними правилами. Переход по ссылке сам по себе не доказывает компрометацию; важно установить, что именно открылось и были ли введены данные. Не пересылайте подозрительную ссылку коллегам без согласованного способа обработки.
Если учётные данные могли раскрыться
Следуйте процедуре реагирования организации: через проверенный канал смените пароль, оцените отзыв действующих сеансов и проверьте методы многофакторной аутентификации. Команде безопасности стоит изучить события входа, изменения правил пересылки и предоставленные приложениям разрешения. Действия зависят от обстоятельств и настроек сервиса.
Что проверить команде защиты
Согласованное учебное упражнение поможет проверить, поступает ли сообщение в карантин, видны ли переходы по ссылкам и может ли сотрудник быстро сообщить о подозрительном письме. При расследовании различайте наблюдаемые события, вероятную цель и то, что не удалось подтвердить.
Короткая проверка
1. Остановитесь: срочность не подтверждает письмо.
2. Проверьте сервис через сохранённый адрес.
3. При подозрении сообщите в поддержку.
4. Если вводили пароль, следуйте плану реагирования.
5. Сохраните необходимые события для расследования.