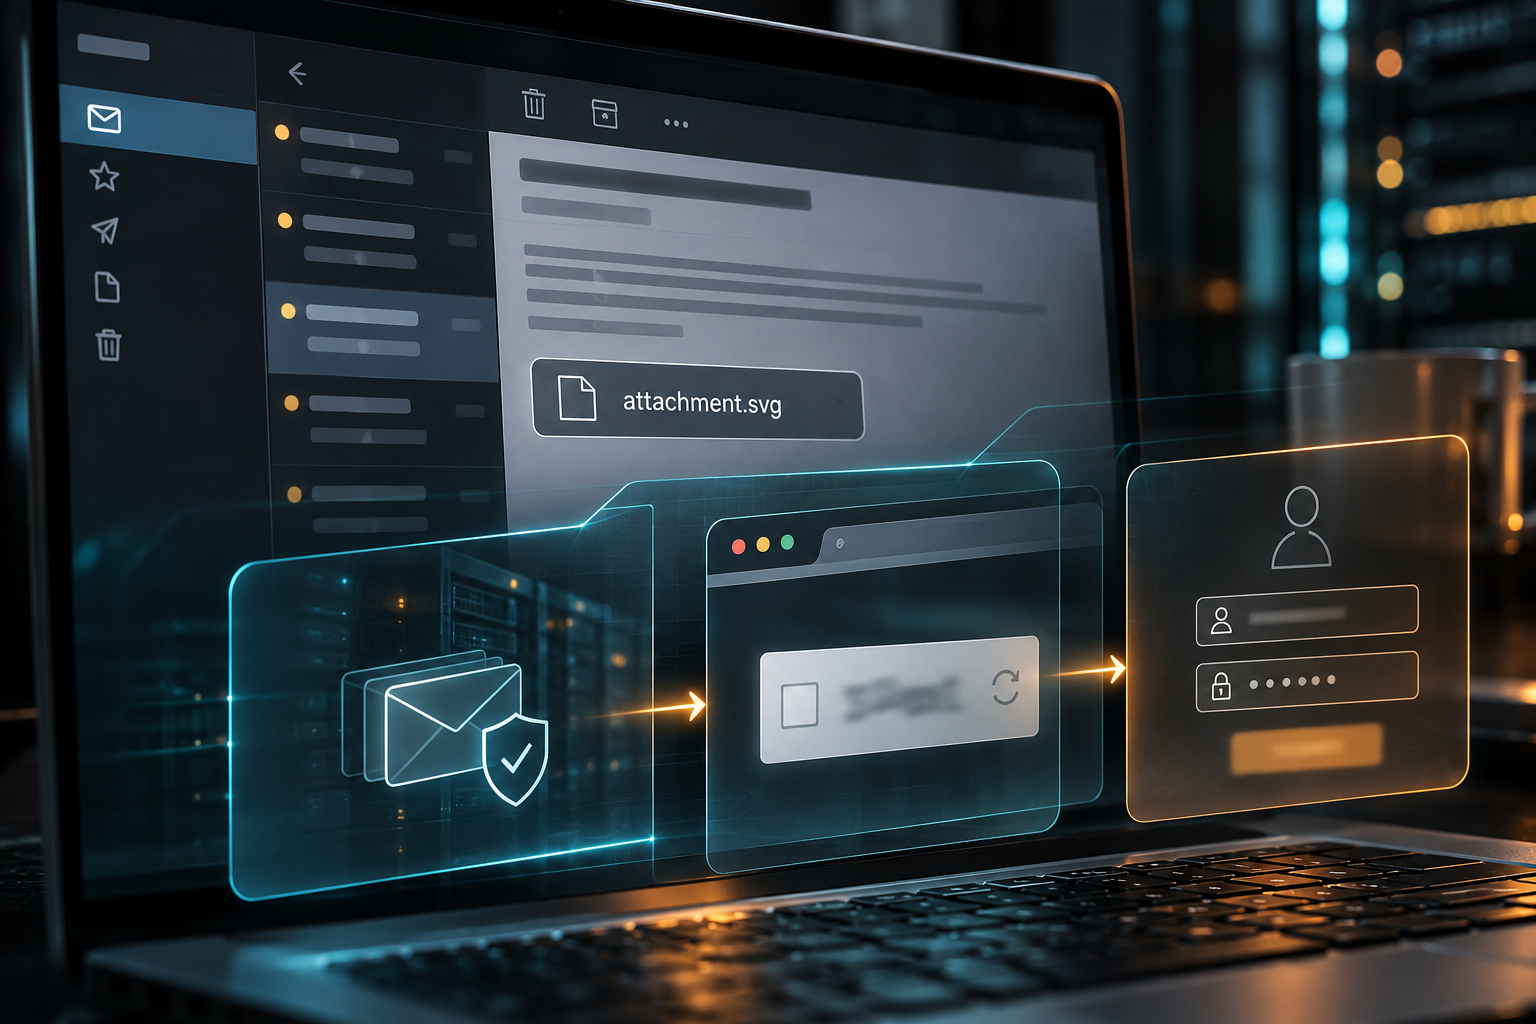
Что подтверждено источником
В обзоре угроз электронной почты за третий квартал 2026 года Microsoft отметила рост фишинга с CAPTCHA и использование SVG-вложений. Это наблюдение поставщика о его телеметрии, а не оценка защищённости конкретной организации.
Microsoft Security: Email threat landscape, Q3 2026
Далее — редакционный разбор и практические рекомендации Virusologia.
Где проходит граница доверия
Письмо может пройти почтовый шлюз, затем пользователь откроет вложение или ссылку в браузере, а попытка входа попадёт к поставщику удостоверений. Каждый этап имеет собственные настройки и журналы. Успех проверки одного этапа не доказывает, что остальные работают.
SVG и CAPTCHA: вопрос наблюдаемости
SVG — обычный формат векторной графики, а CAPTCHA сама по себе не является признаком атаки. Но вложение или промежуточная страница могут повлиять на то, что именно увидит автоматическая проверка. Вывод о риске зависит от содержимого, настроек и фактического поведения, а не расширения файла.
Проверяйте путь целиком
С согласованием владельцев проведите безопасное упражнение с тестовыми сообщениями и учётными записями. Зафиксируйте решение шлюза, обработку вложения, переход в браузере и срабатывание правил доступа к тестовой учётной записи. Не собирайте реальные пароли пользователей и не используйте настоящие вредоносные вложения.
Что поможет расследованию
Проверьте, можно ли связать идентификатор письма, адрес получателя, время перехода и события входа. Сохраняйте только необходимые данные, ограничивайте доступ к журналам и заранее определите сроки хранения. Отсутствующая телеметрия — пробел наблюдаемости, а не доказательство отсутствия атаки.
Если пользователь уже ввёл данные
Следуйте плану реагирования: помогите пользователю через проверенный канал, оцените необходимость сброса пароля и отзыва сессий, исследуйте события входа и связанные действия. Действия зависят от используемого провайдера и характера инцидента; одного удаления письма недостаточно для оценки последствий.
Вопросы для контрольного упражнения
1. Что увидел почтовый шлюз?
2. Как обработано вложение?
3. Что произошло в браузере?
4. Сработали ли правила входа?
5. Можно ли связать события без лишних персональных данных?